
Análise técnica revisada em 25/10/2026, com base nas referências abaixo. Os checklists são orientações de verificação; não demonstram que houve ataque em um cliente da SecSystem nem constituem resultado de teste de invasão.
Ransomware é um código malicioso que pode bloquear o acesso a dados e exigir resgate. Câmeras, gravadores e Wi-Fi entram na avaliação porque compartilham rede, usuários e serviços remotos com a operação. Segundo o CERT.br, vulnerabilidades sem atualização e arquivos ou links maliciosos são caminhos de infecção; backups precisam fazer parte da prevenção.
Para loja, clínica, condomínio e escritório, o ponto não é discutir IA como moda. O ponto é caixa: quando o sistema para, você perde operação, agenda, imagem de câmera, acesso a documentos, reputação e, em alguns casos, dados pessoais de clientes.
O erro: separar segurança eletrônica de cibersegurança
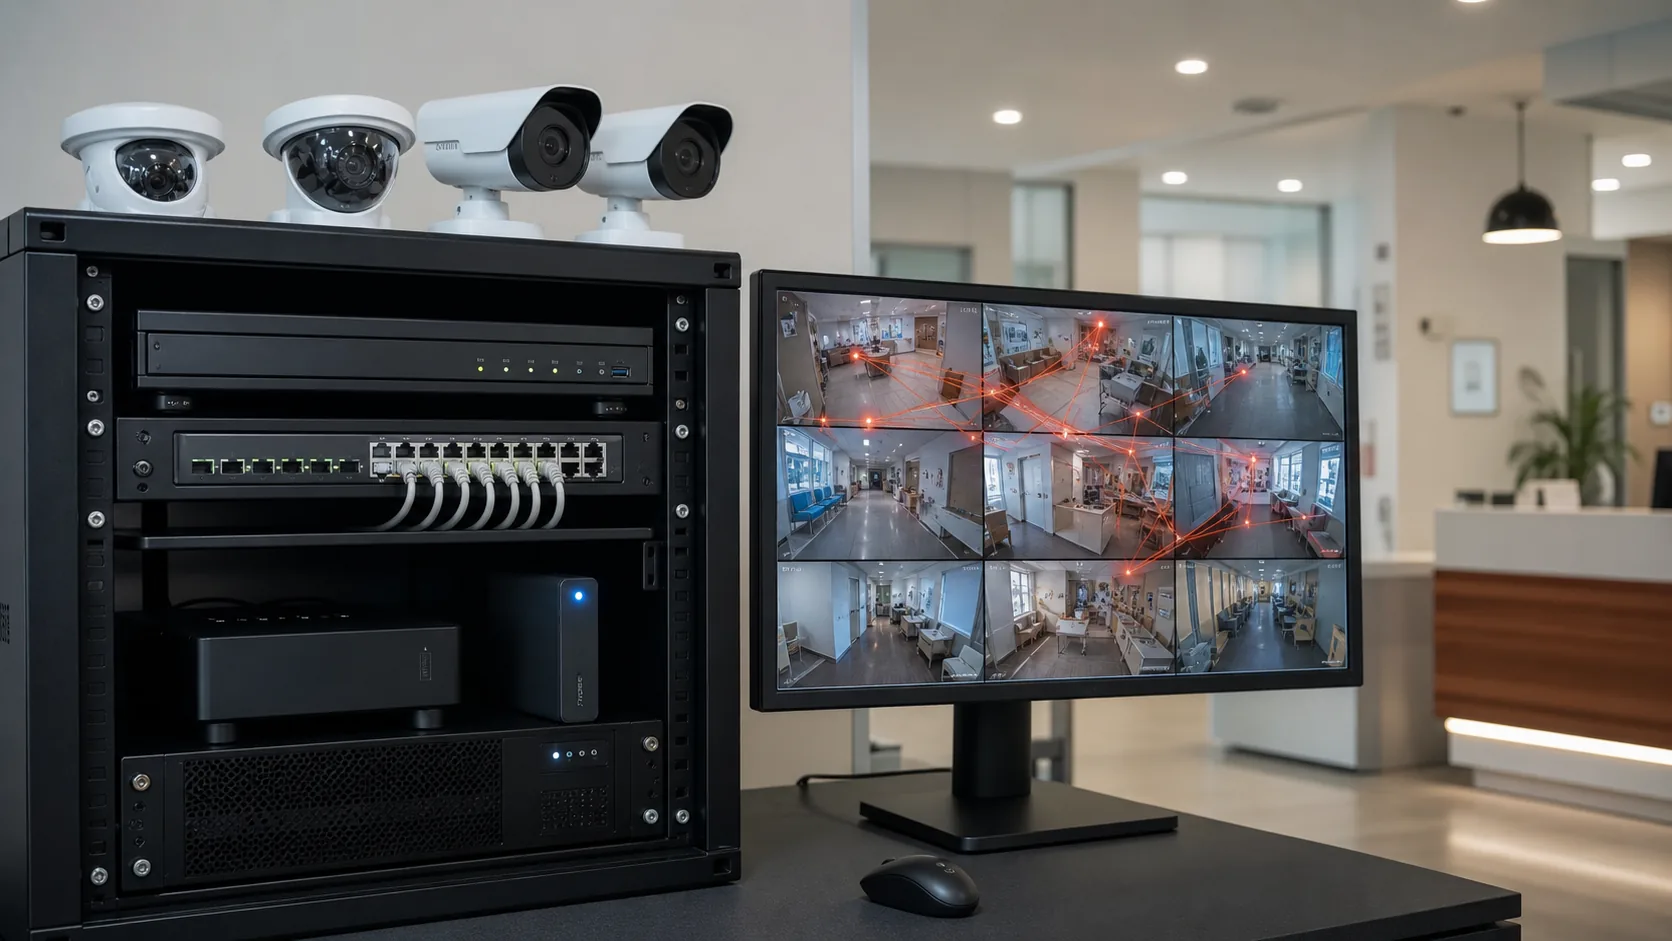
Muita empresa ainda trata câmera, alarme, Wi-Fi e computadores como mundos separados. Na prática, eles estão conectados. Um DVR com senha padrão, uma câmera IP desatualizada, um roteador sem segmentação ou um acesso remoto liberado sem critério aumentam a superfície de ataque.
A revisão deve identificar quais equipamentos recebem atualizações do fabricante, quem possui acesso remoto e como recuperar as gravações e os dados necessários à operação. Um evento em CFTV pode ter causas distintas de ransomware; primeiro diagnostique a falha, sem atribuir automaticamente qualquer interrupção a um ataque ou à inteligência artificial.
Onde a empresa pequena costuma falhar
- Senha reaproveitada: a mesma senha no DVR, roteador, e-mail e sistema administrativo.
- Acesso remoto improvisado: portas abertas, app antigo ou usuário compartilhado entre funcionários.
- Wi-Fi único para tudo: visitante, equipe, câmera e sistema no mesmo ambiente de rede.
- Equipamento sem atualização: firmware velho em câmera, NVR, roteador e computador.
- Backup sem teste: o arquivo até existe, mas ninguém sabe recuperar.
- Sem inventário: a empresa não sabe quantas câmeras, usuários, senhas e acessos remotos tem ativos.
O mínimo viável de proteção em 2026
Comece pelo inventário e pelas falhas verificáveis. Registre quem administra cada equipamento, a versão instalada, o suporte do fabricante e a existência de cópias recuperáveis antes de escolher uma ferramenta de proteção.
- Trocar senhas padrão e remover usuários antigos.
- Ativar autenticação multifator onde existir.
- Separar rede de visitantes, operação e câmeras quando possível.
- Atualizar firmware de DVR/NVR, câmeras e roteadores.
- Testar restauração de backup, não apenas verificar se ele "roda".
- Verificar se câmeras realmente gravam e por quantos dias.
- Documentar quem tem acesso remoto e por qual motivo.
LGPD entra quando há imagem e dado pessoal
A LGPD orienta o tratamento por finalidade, necessidade, segurança e prevenção. Imagens e registros identificáveis precisam de acesso autorizado e regras de retenção. A revisão técnica ajuda a identificar permissões e falhas; a definição das obrigações de tratamento cabe ao responsável pela operação, com apoio adequado.
Checklist de revisão e evidência esperada
| Ponto | Ação de revisão | Evidência |
|---|---|---|
| Usuários e acesso remoto | Remover contas sem necessidade e habilitar autenticação adicional onde o serviço oferece. | Lista de acessos autorizados e responsáveis pela administração. |
| Firmware e suporte | Conferir versão e orientação oficial; planejar atualização com janela e recuperação. | Versão, data da consulta e instrução do fabricante. |
| Rede | Separar convidados, dispositivos e operação quando a infraestrutura e o projeto permitirem. | Mapa de segmentos e regras de acesso revisadas. |
| Backup e gravação | Testar a recuperação de uma cópia e a reprodução do período necessário. | Registro do teste e do conteúdo que foi recuperado. |
O que verificar na manutenção de câmeras e rede
A manutenção de CFTV pode incluir gravação, armazenamento, alimentação, conectividade e permissões dos equipamentos previstos no contrato. Verificação de servidores, resposta a incidentes, investigação forense e testes de invasão exigem escopo próprio. Combine os responsáveis e o formato do relatório antes da contratação.
Para empresas de Americana, Santa Bárbara d’Oeste e Nova Odessa, uma sequência útil é inventariar, verificar gravação, revisar acessos e testar recuperação. Falhas encontradas devem ter responsável e prioridade de correção; comprar mais câmeras não corrige automaticamente problemas da rede existente.
Quer revisar o risco técnico da empresa?
A SecSystem revisa câmeras, DVR/NVR, Wi-Fi, acesso remoto, usuários, gravação e rotinas de backup em lojas, clínicas, condomínios e empresas.
Solicitar revisão preventivaFontes consultadas
- CERT.br/NIC.br — Ransomware: definição, formas de infecção e prevenção.
- CERT.br/NIC.br — Backup: cópias e recuperação de dados.
- LGPD — Lei nº 13.709/2018: princípios, dados pessoais e medidas de segurança.